
图纸备份失效事件全记录:.bres 恶意软件攻陷后第一响应——清空全部系统卷影副本(Volume Shadow Copies)
发布时间:2026-09-19 12:56:46 分类:营销学堂
尊敬的读者
近期多批次处理企业办公设备、店铺收银终端及内网服务器故障,核心问题均为.bres格式文件篡改感染。遭遇勒索病毒加密文件,业务停滞损失惨重?专业应急处置不可或缺。联系我们技术团队(help5522)服务号,快速处理数据加密危机。和以往常见的后缀加密病毒不同,这款病毒的入侵逻辑和发作特点格外隐蔽,很多用户设备中招多日,依旧毫无察觉,直到急需调取工作文件时,才发现所有资料全部失效。
一、设备中毒后的典型表现
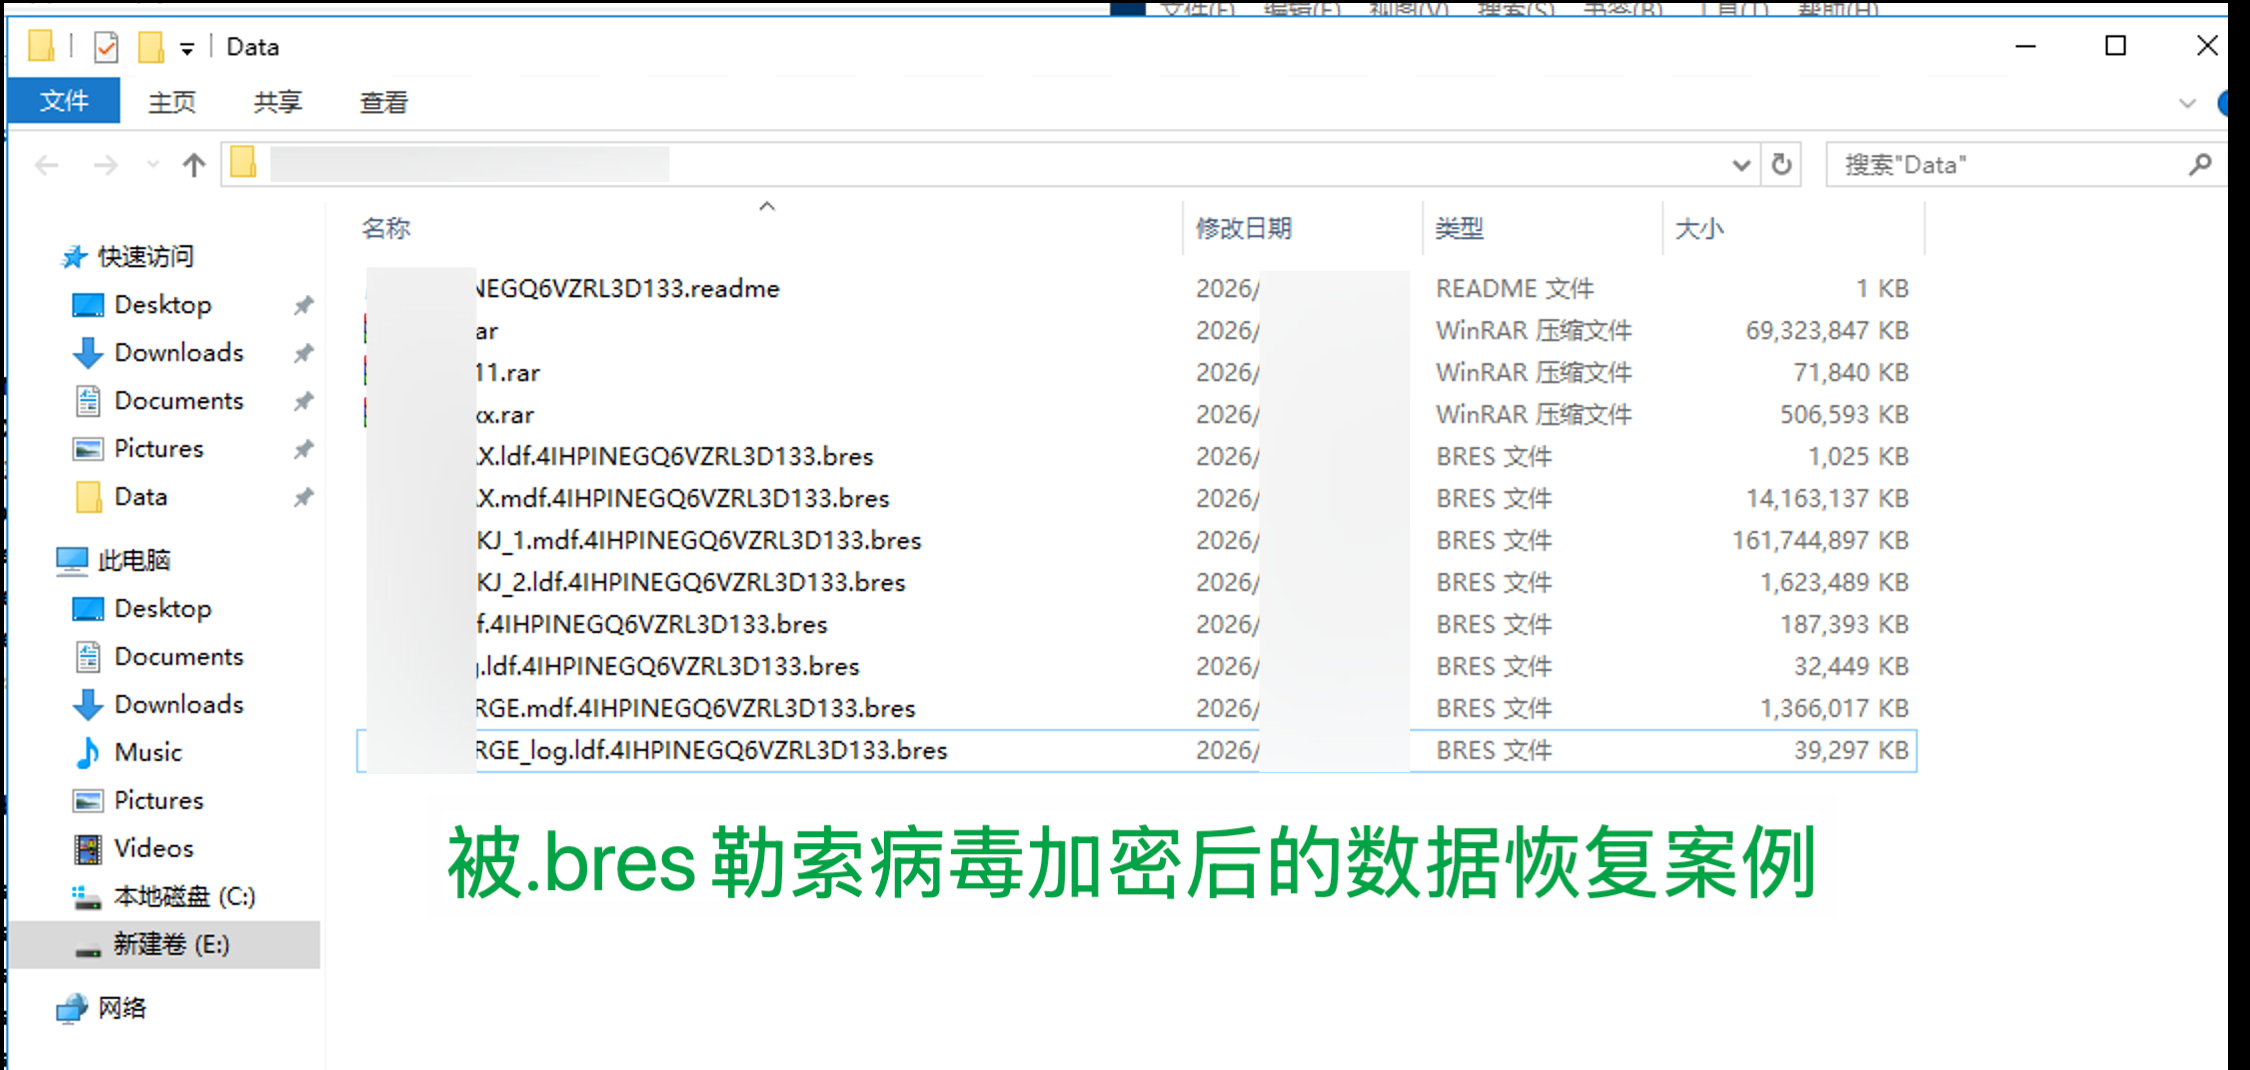
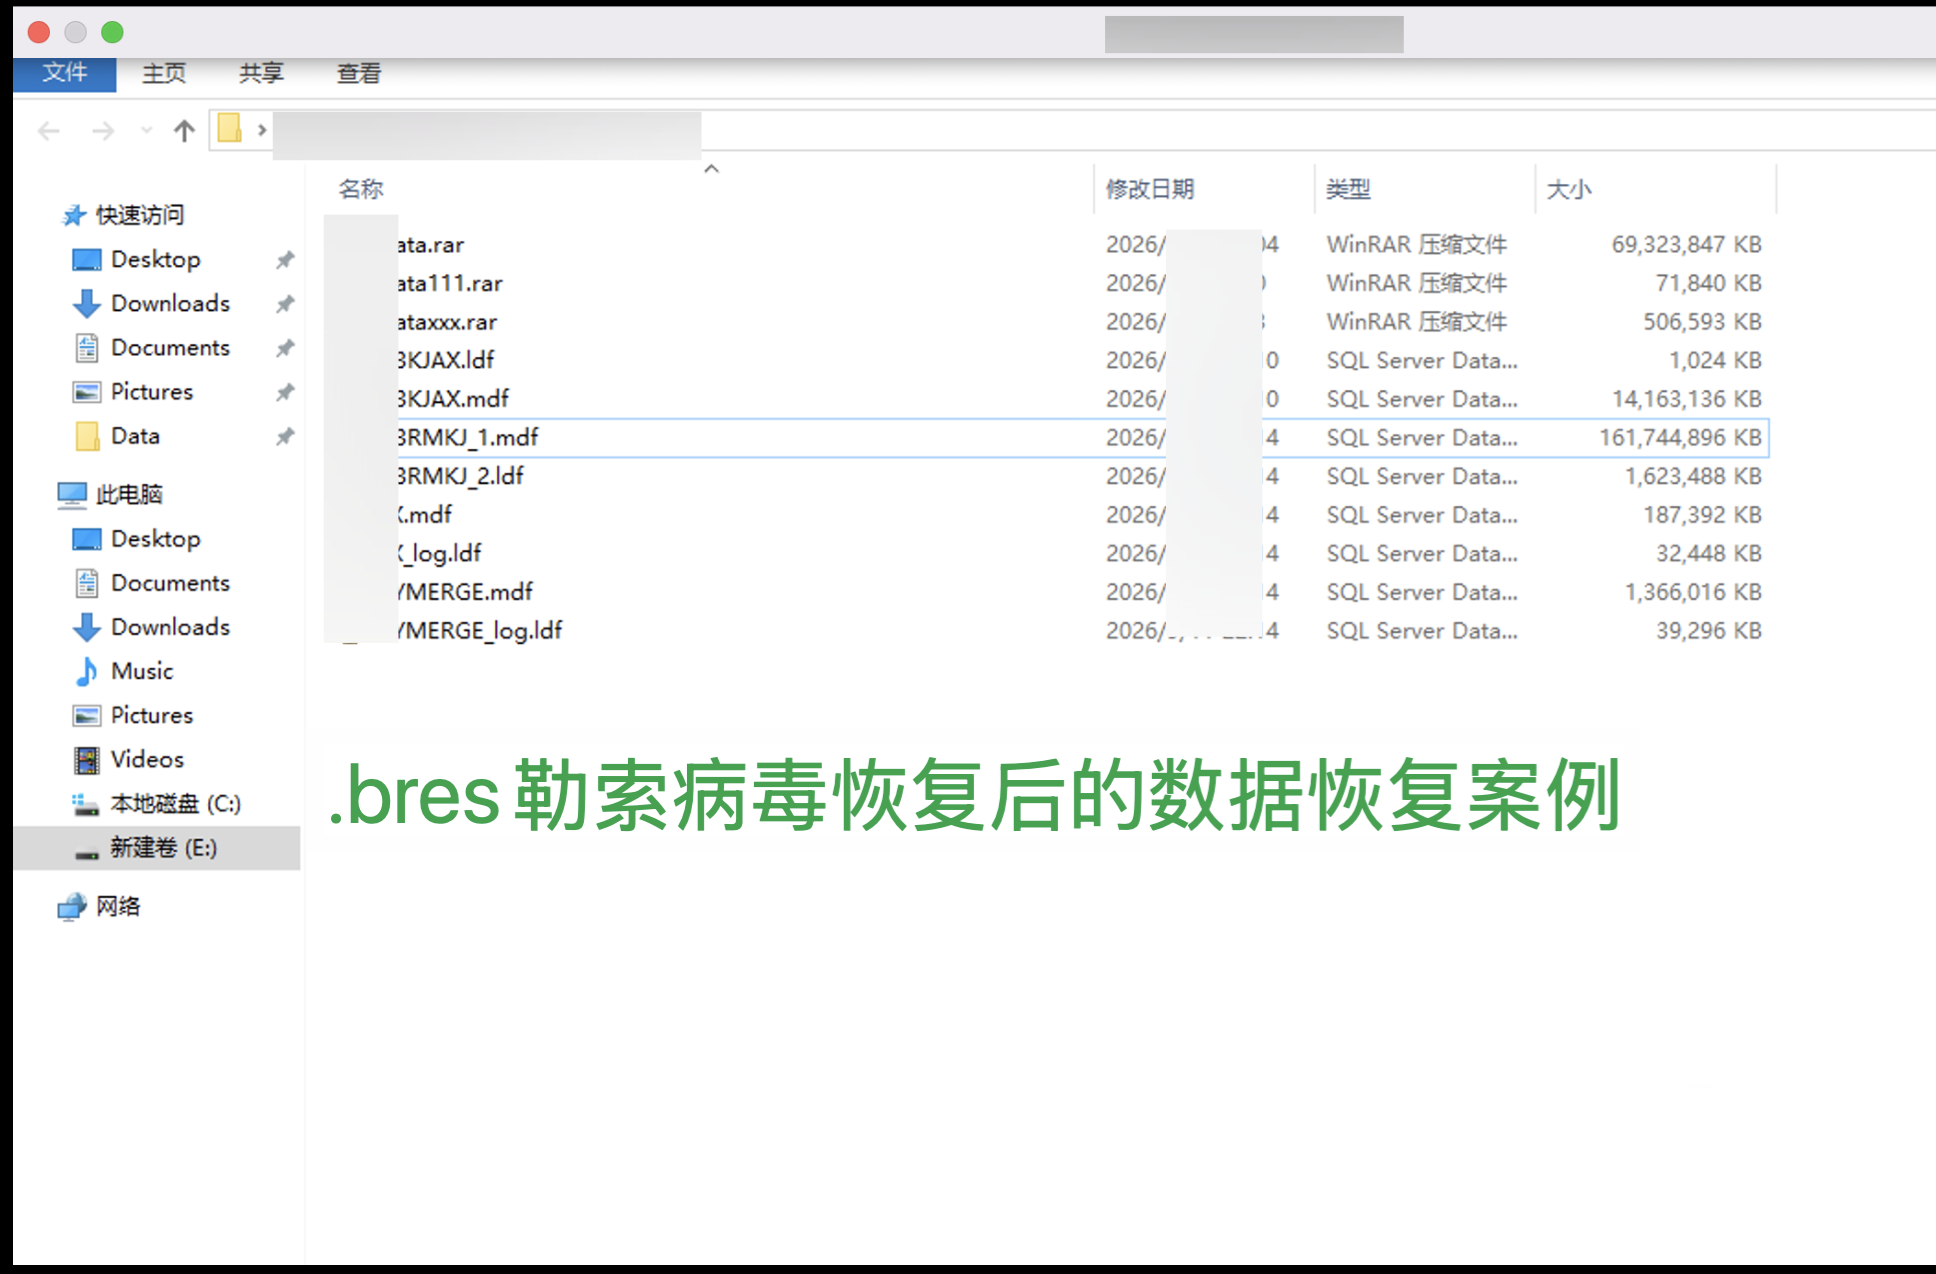
复盘所有故障案例,用户的反馈高度一致:设备全程正常运行,无蓝屏卡顿、无弹窗广告、无陌生软件安装提示,日常办公、收银对账、文件存储都不受影响。看似一切平稳,实则后台早已被病毒持续渗透,原本正常的文档、表格、图片、备份文件,后缀全部被强制修改为.bres格式,所有文件无法正常打开、读取和编辑。
二、病毒入侵的主要原因溯源
经过多轮深度排查与溯源,我发现.bres病毒的入侵诱因十分固定,均是企业和个人长期忽视的基础设备安全漏洞,也是日常运维中反复强调、却最容易被敷衍的问题:内网设备权限开放过宽、远程访问权限未及时关停、设备通用弱口令长期不更换、重要数据仅依赖本地存储、无任何离线备份习惯。不同于突发式入侵病毒,这款病毒不会借助恶意链接、陌生附件传播,更多是利用设备长期暴露的漏洞,静默渗透、扎根扩散。
企业不幸遭遇勒索病毒袭击,大量文件被加密手足无措?您可第一时间添加我们专业技术人员技术服务号(help5522)凭借大量实战经验,快速输出切实可行的处置方案。
三、.bres病毒核心潜伏特性
对比此前处理过的各类文件篡改病毒,.bres的独特性极强,也是它最难被及时发现、危害更广的核心原因。它摒弃了传统病毒粗暴破坏系统、占用设备资源、弹窗预警的模式,全程处于“隐身运行”状态。入侵设备后不会立刻篡改文件,而是潜伏在系统后台,默默遍历电脑全盘、共享文件夹、内网联动设备、外接存储硬盘,完成全域扫描后,再统一批量改写文件格式,整个过程零动静、零提示。
四、内网扩散风险与业务危害
更关键的是,.bres病毒具备极强的内网横向渗透能力。单台设备中招后,病毒会快速检索局域网内的所有联网设备,借助开放端口和通用账号密码,悄悄入侵收银机、办公主机、备用服务器等关联设备,短时间内造成全网批量感染。很多企业误以为只是单台电脑故障,殊不知整个内网的数据文件都已被悄悄篡改,一旦集中发作,会直接导致日常办公、经营对账、业务存档全面停滞。
五、运维经验:安全隐患源于长期侥幸
从业运维多年,愈发笃定一个道理:设备最危险的状态,从来不是频繁报错,而是长期看似无异常的“裸奔安稳”。很多小微企业、个体商户都存在侥幸心理,认为设备一直正常使用,就不存在安全风险。于是常年不关闭闲置远程端口、多台设备共用简单密码、从不更新系统补丁、所有重要数据只存在本地设备中。
六、长期裸奔设备的安全隐患分析
这种看似省心的操作,实则是给病毒敞开了入侵入口。安全隐患从来不会突然爆发,而是日复一日持续堆积,.bres病毒正是精准抓住了大家的松懈心理,依托长期暴露的设备漏洞悄悄入侵、潜伏、扩散,等到问题显现时,早已造成大批量文件失效,海量业务数据、经营记录、存档资料无法正常使用。
七、全方位设备安全防护方案
结合本次批量故障案例,整理了适配办公、经营场景的实用防护与应急处理要点,给各位用户避坑参考:
八、定期清查端口与设备权限
办公电脑、店铺收银机、内网服务器,务必及时关闭无用远程访问端口,非工作时段及时断开外网远程权限,避免设备长期暴露在网络环境中,给病毒可乘之机。
九、强化设备密码安全策略
彻底摒弃通用弱口令。杜绝123456、设备默认密码等简单账号密码,所有联网设备单独设置复杂密码,且每1-2个月定期更新,杜绝密码批量共用、长期不更换的问题,从源头阻断暴力破解入侵。
十、建立常态化离线备份机制
坚持常态化离线备份。这是抵御.bres这类文件篡改病毒最核心、最有效的手段。不要单纯依赖设备本地存储和云端自动备份,重要的业务文档、经营数据、存档资料,定期手动备份至离线U盘、移动硬盘,做到本地、离线双重留存,即便文件被篡改,也能快速恢复数据、减少损失。
十一、中毒后的正确应急处理方式
一旦发现文件后缀变为.bres、资料无法打开,切勿盲目重启设备、反复点击文件、自行修改后缀尝试修复。盲目操作会覆盖原始数据痕迹,破坏文件底层信息,大幅降低数据修复成功率。正确做法是立刻停用设备、断开内网与外网连接,保留所有原始文件状态,第一时间咨询专业运维人员检测评估,最大程度挽回数据损失。
十二、安全总结
网络安全无小事,所有突发的文件故障,都是长期安全疏忽的预警。做好基础防护、守住备份底线,才能让日常办公和经营数据真正安稳无忧。